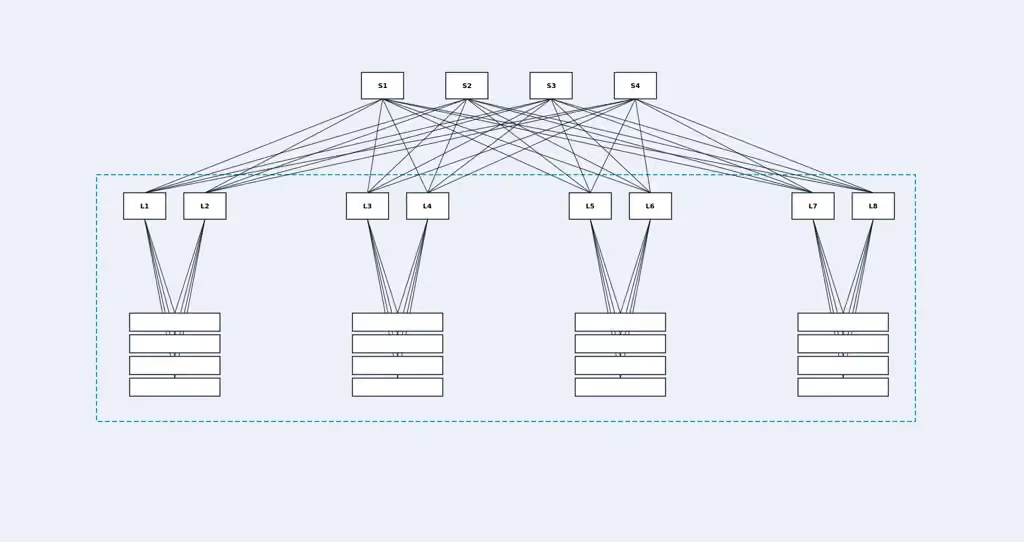
Der KI-Supercomputer „ PHOENIQS “ wurde von Grund auf unter Berücksichtigung von Sicherheit, Ausfallsicherheit und ständiger Verfügbarkeit entwickelt.
Das Herzstück der Architektur bildet ein hochredundantes Leaf-Spine-Netzwerkdesign, bei dem GPU-Server mit mehreren Leaf-Switches (L) verbunden sind und jeder Leaf-Switch wiederum mit mehreren Spine-Switches (S) verbunden ist. Dadurch entstehen zahlreiche unabhängige Kommunikationswege zwischen Rechen-, Speicher- und Netzwerkressourcen, wodurch sichergestellt wird, dass kein einzelner Server, kein Kabel, keine Netzwerkschnittstelle und kein Switch zu einem Single Point of Failure wird. Tritt bei einer Komponente ein Problem auf, wird der Datenverkehr automatisch über alternative Pfade umgeleitet, sodass KI-Workloads ohne Unterbrechung weiterlaufen können.
Die Ausfallsicherheit erstreckt sich über die Rechen- und Speicherebenen. GPU-Server sind auf mehrere physische Racks verteilt, während Speichersysteme über mehrere Netzwerkpfade miteinander verbunden sind, um einen kontinuierlichen Zugriff auf Trainingsdaten, KI-Modelle und Checkpoints zu gewährleisten. Diese Architektur bietet die hohe Verfügbarkeit, die für KI-Workloads in Unternehmen und im öffentlichen Sektor erforderlich ist, wo Ausfallzeiten geschäftskritische Prozesse, Forschungsaktivitäten und KI-Dienste in der Produktion beeinträchtigen können.
Um die Sicherheit und die digitale Souveränität weiter zu stärken, lässt sich der KI-Supercomputer „ PHOENIQS “ mit speziellen Hardware-Sicherheitsmodulen (HSMs) integrieren, um kryptografische Schlüssel, Geheimnisse und sensible Anmeldedaten zu schützen. HSMs speichern Verschlüsselungsschlüssel in manipulationssicherer Hardware und ermöglichen so fortschrittliche Sicherheitsmodelle wie kundenkontrollierte Verschlüsselungsschlüssel (KYOK/BYOK), sicheren Modellschutz und die Einhaltung gesetzlicher Vorschriften. HSMs der Enterprise-Klasse sind so konzipiert, dass sie sowohl physischen als auch logischen Angriffen standhalten und geschützte kryptografische Schlüssel automatisch und unwiderruflich zerstören können, sobald eine Manipulation erkannt wird. Dadurch wird sichergestellt, dass sensible Informationen auch bei Diebstahl der Hardware nicht extrahiert werden können.
In Kombination mit Hosting in der Schweiz, souveräner Betriebsführung und einer Infrastruktur auf Unternehmensniveau bietet „ PHOENIQS “ eine sichere und hochverfügbare Plattform für das Training, die Feinabstimmung und den Betrieb groß angelegter KI-Modelle, wobei die volle Kontrolle über Daten, Modelle und Workloads gewahrt bleibt.
